O que é ransomware e como ele afeta a operação da empresa?
Ransomware é um tipo de software malicioso usado em ataques que bloqueiam o acesso a dados ou sistemas, geralmente por criptografia, para exigir um resgate. Os invasores também podem copiar dados e ameaçar divulgá-los. Nesse cenário, restaurar arquivos ajuda a retomar o trabalho, enquanto a investigação precisa apurar quais informações foram acessadas ou copiadas. Guia do CERT.br sobre ransomware. Ransomware: Como se Proteger
No exemplo ilustrativo do escritório contábil, o comprometimento de uma conta pode afetar mais do que o e-mail. Se a conta tiver acesso a várias pastas, a equipe precisará investigar quais documentos ficaram expostos. Se arquivos de trabalho ficarem indisponíveis, o gestor também terá de decidir quais clientes e entregas atender primeiro com os dados recuperados.
Como proteger sua empresa contra ataques cibernéticos em 10 passos
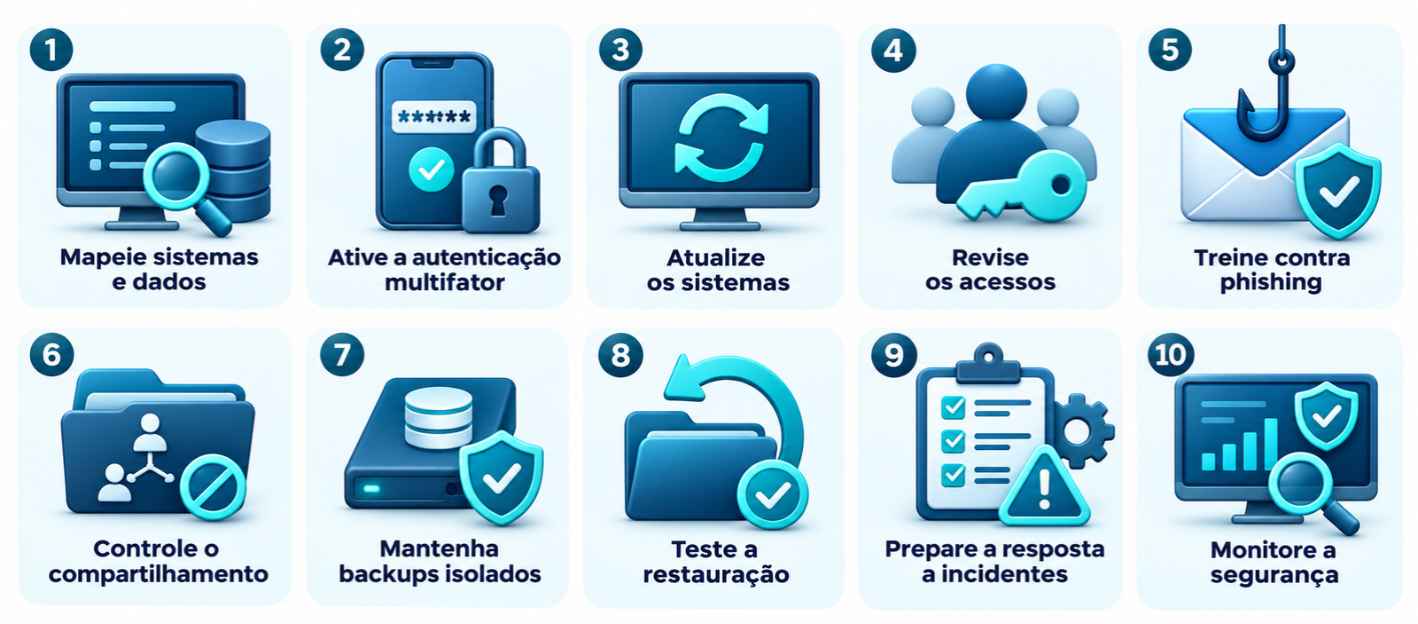
Para reduzir o risco de invasões e vazamentos, proteja primeiro os acessos aos sistemas essenciais, corrija as falhas mais urgentes e teste a recuperação dos dados. A sequência a seguir começa pelo impacto na operação e termina com os indicadores que a gestão pode acompanhar. Guia do NIST para pequenas empresas. www.nist.gov
1. Mapeie os sistemas e dados críticos
Liste os sistemas e arquivos essenciais para atender clientes, faturar ou cumprir prazos. Para cada item, registre onde ele está, quem responde por ele, de quais outros serviços depende e quanto tempo a operação consegue esperar pela recuperação.
Para um escritório contábil, o sistema fiscal e a biblioteca de documentos dos clientes podem ter prioridade em uma semana de entregas. Em uma distribuidora, a emissão de pedidos e notas fiscais pode vir primeiro. A ordem de recuperação deve acompanhar o impacto de cada serviço na operação.
2. Ative a autenticação multifator nas contas críticas
A autenticação multifator (MFA) exige uma verificação adicional além da senha. Priorize e-mail corporativo, VPN, serviços em nuvem e contas administrativas. Sempre que o ambiente permitir, use métodos resistentes a phishing, como chaves de segurança ou passkeys compatíveis.
Peça à TI para conferir onde o segundo fator é exigido e quais contas têm exceções. Uma conta administrativa usada apenas ocasionalmente continua sensível pelo alcance das permissões que possui.
3. Priorize as atualizações dos sistemas expostos à internet
Organize as correções de segurança por risco. Firewalls, servidores web e serviços de acesso remoto acessíveis pela internet merecem atenção, principalmente quando existe exploração conhecida de uma falha. Para sistemas antigos que precisam continuar em uso, avalie com a TI medidas como isolamento de rede e restrição de acesso.
Defina uma janela para as atualizações que exigem interrupção e registre as exceções. Isso dá ao gestor uma visão de quais pendências dependem de aprovação, parada programada ou substituição de equipamento.
4. Revise permissões e retire acessos antigos
Dê a cada pessoa apenas as permissões necessárias para a função. Comece pelos grupos administrativos, pelas pastas confidenciais e pelas contas de prestadores. Inclua na rotina a revisão de acessos quando alguém muda de função, sai da empresa ou termina um projeto.
No exemplo do escritório contábil, uma conta que acessa somente os documentos da sua carteira de clientes tem um alcance menor do que uma conta com permissão em todas as bibliotecas. Para revisar esse acesso, a TI precisa da área de negócio para confirmar quem realmente usa cada conjunto de arquivos.
5. Treine a equipe para reconhecer e reportar phishing
Mostre aos colaboradores como agir diante de um falso pedido de login, de uma solicitação urgente de pagamento ou de alguém que se passa pelo suporte técnico. Combine um canal oficial de comunicação e oriente a equipe a usá-lo mesmo quando o link já tiver sido aberto.
Segundo a TIC Empresas 2025, do Cetic.br, entre as empresas pesquisadas com 10 a 49 pessoas ocupadas que tinham uma política de segurança digital, 62% incluíam sensibilização e treinamento nessa política. Uma forma de levar o tema à rotina é simular um falso aviso de login e verificar se a equipe sabe a quem avisar.
6. Classifique os dados e revise os compartilhamentos externos
Defina quais documentos são públicos, internos ou confidenciais e estabeleça regras de compartilhamento para cada grupo. Comece pelas bibliotecas com dados de clientes, contratos, informações financeiras e documentos de RH.
No escritório contábil do exemplo, o gestor pode pedir uma revisão dos links externos para pastas de clientes. Um link criado para entregar um documento durante um projeto pode continuar acessível depois que a atividade termina. A área responsável deve decidir quais compartilhamentos ainda fazem sentido.
7. Mantenha cópias de backup isoladas
Proteja as cópias contra exclusão ou alteração indevida, inclusive se uma conta do ambiente principal for comprometida. O CERT.br recomenda backups regulares, com cópias offline, controles de acesso e testes de restauração. Ao avaliar a cobertura, inclua os dados essenciais em servidores e na nuvem.
Confirme também o que cada backup permite recuperar. Em um servidor, a empresa pode precisar voltar com o sistema, as configurações e os arquivos. No SharePoint, pode precisar recuperar uma biblioteca inteira ou um conjunto de documentos de uma data específica. Essas necessidades ajudam a definir o escopo do serviço. Backup para SharePoint
8. Teste a restauração dos arquivos e sistemas
Restaure uma amostra em local controlado e peça à área responsável para validar o conteúdo. Registre a data da cópia, o tempo gasto e os erros encontrados. Nos sistemas essenciais, inclua periodicamente um teste que cubra as dependências necessárias para voltar a trabalhar.
No cenário do escritório contábil, recuperar uma pasta de clientes é um primeiro teste. O exercício fica mais próximo da operação quando alguém da área abre os documentos, confirma se o período recuperado atende à entrega e verifica se consegue concluir a tarefa com os arquivos disponíveis.
9. Defina quem faz o quê durante um incidente
Monte um plano curto com contatos, substitutos e responsabilidades. Defina quem recebe o alerta, quem pode bloquear uma conta ou isolar um equipamento e quem atualiza a liderança. Mantenha uma cópia do plano acessível caso o e-mail corporativo fique indisponível.
Em um exercício, simule o relato de um colaborador que digitou a senha em uma página falsa. Verifique quem recebe a informação, quem coordena a investigação e em que momento a liderança precisa ser acionada para decidir sobre a continuidade do trabalho.
10. Acompanhe os controles na rotina da empresa
Inclua a segurança na reunião regular de gestão de TI. Para cada pendência, combine um responsável, um prazo e uma evidência de conclusão. Se o problema se repetir, use a revisão para decidir se é preciso mudar o processo, ajustar a configuração ou investir em outra solução.
| Indicador | O que conferir |
|---|---|
| Cobertura de MFA | Quais contas críticas ainda estão fora da política e até quando. |
| Atualizações de segurança | Quais sistemas expostos têm correções pendentes e qual é o próximo prazo. |
| Revisão de acessos | Quando foram revisadas as contas administrativas, de terceiros e de pessoas desligadas. |
| Teste de restauração | Quando ocorreu, o que foi recuperado e se o tempo atendeu à necessidade do negócio. |
Perguntas frequentes sobre segurança cibernética para empresas
A prioridade depende dos sistemas que mantêm a empresa funcionando e do impacto de perder o acesso a eles. As respostas abaixo ajudam a aplicar os controles em situações comuns de pequenas e médias empresas.
Antivírus e firewall são suficientes para proteger uma pequena empresa?
Antivírus e firewall são duas camadas de proteção. Combine-os com autenticação multifator, correção de vulnerabilidades, revisão de permissões, treinamento e recuperação testada. Cada medida cobre uma parte do risco.
Quais contas devem receber autenticação multifator primeiro?
Priorize contas administrativas, de e-mail corporativo, de acesso remoto e de sistemas que armazenam dados sensíveis. Em seguida, amplie a cobertura e revise as exceções com a TI.
Com que frequência a empresa deve testar a restauração do backup?
Defina um calendário conforme a criticidade dos sistemas, o ritmo das mudanças e o impacto de perder dados. Teste regularmente e repita a validação após mudanças relevantes, como uma migração ou alteração na política de backup.
O histórico de versões e a lixeira do SharePoint substituem um backup separado?
O histórico de versões e a lixeira atendem a cenários de recuperação dentro dos limites da plataforma. Avalie uma cópia separada quando a empresa precisar de outros prazos de retenção, de pontos de restauração mais antigos ou de proteção contra exclusão no ambiente principal. Microsoft Learn
O que fazer se um colaborador digitar a senha em uma página falsa?
Avise imediatamente a TI pelo canal oficial e informe o horário aproximado e o endereço da página. A TI deve avaliar o bloqueio da conta, a revogação das sessões, a redefinição da senha e possíveis alterações na caixa de e-mail ou nos métodos de autenticação. Microsoft Learn
Quais acessos precisam ser revogados quando um colaborador sai?
Revise e-mail, VPN, sistemas internos, aplicativos em nuvem, grupos de acesso e pastas compartilhadas. Inclua contas locais e credenciais compartilhadas que a pessoa conhecia. RH, gestor e TI devem alinhar o momento do bloqueio e a transferência dos arquivos ou responsabilidades da função.
Por onde começar a melhorar a segurança da sua empresa?
Comece com três verificações: quais sistemas precisam voltar primeiro, quais contas críticas ainda estão sem MFA e quando foi feito o último teste de restauração. Se alguma resposta ainda depender de suposição, registre a pendência, atribua um responsável e combine uma data para validar.
A UPGrade TI pode ajudar sua empresa a avaliar o ambiente e priorizar ações de proteção de acessos, segurança e recuperação de dados.